登录社区云,与社区用户共同成长
邀请您加入社区
别再以为爬虫只是为了抢火车票啦!在网络安全领域,爬虫可是情报搜集、漏洞挖掘的利器!HTTPURLGETPOSTrobots.txt工欲善其事,必先利其器!requests:发送 HTTP 请求,就像你用浏览器访问网页一样。解析 HTML,帮你从网页中提取信息。lxml:更高效的 HTML 解析器,让你的爬虫跑得更快。pandas:处理和存储数据,让你的战利品井井有条。使用requests有些网站使
XSS Challenges(跨站脚本攻击挑战)是一种用于学习和测试跨站脚本(XSS)漏洞的实验性平台。这些挑战旨在帮助安全研究人员和开发人员了解XSS漏洞的工作原理、检测方法和防御技巧。通常,XSS Challenges平台提供一系列不同级别和类型的XSS漏洞场景,参与者需要利用这些漏洞实现特定的攻击目标。这些挑战可以包括在网页输入框中注入恶意脚本、利用DOM(文档对象模型)漏洞执行JavaSc
防范存储型和反射型 XSS 是后端的责任DOM 型 XSS 攻击不发生在后端,是前端的责任。不同的上下文,调用不同的转义规则如 HTML 属性、HTML 文字内容、HTML 注释、跳转链接、内联 JavaScript 字符串、内联 CSS 样式表等,所需要的转义规则不一致。业务 需要选取合适的转义库,并针对不同的上下文调用不同的转义规则。
本文将介绍几种在Java中处理XSS(跨站脚本)漏洞的常用方法,并提供详细的代码示例。我们将探讨使用HTML实体编码、使用内容安全策略(CSP)、使用框架内置的XSS防护和自定义过滤器等方法。通过本文,可以了解到如何在Java应用程序中实施有效的安全措施,以防范XSS攻击。
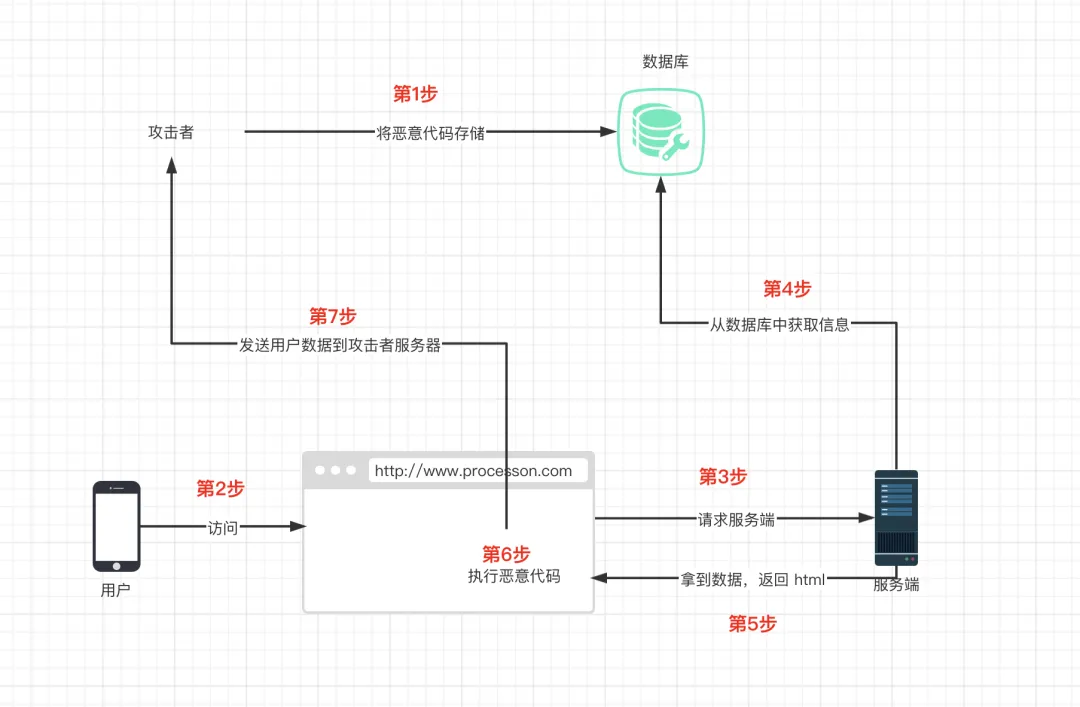
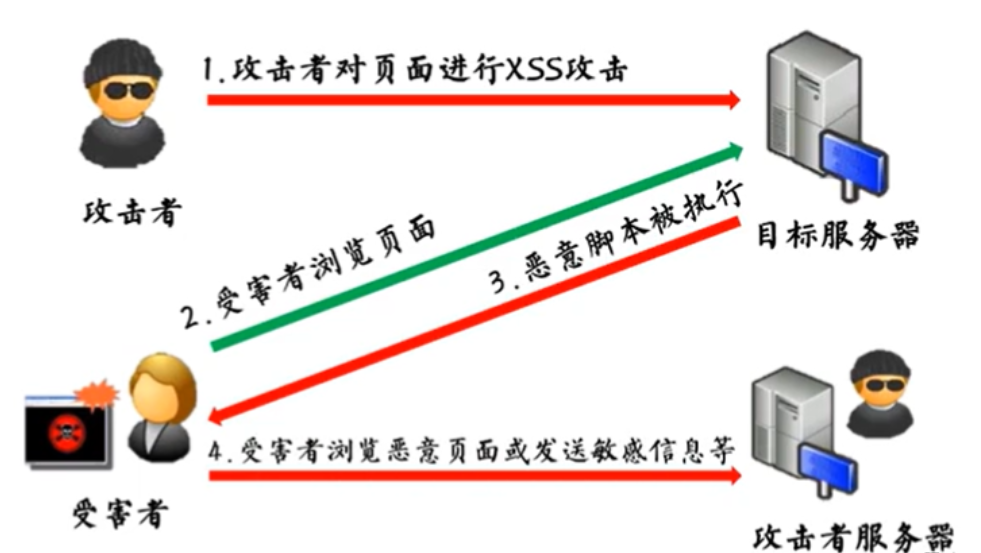
XSS(Cross-Site Scripting,跨站脚本攻击)是一种代码注入攻击。攻击者在目标网站上注入恶意代码,当用户(被攻击者)登录网站时就会执行这些恶意代码,通过这些脚本可以读取cookie,session tokens,或者网站其他敏感的网站信息,对用户进行钓鱼欺诈。XSS玫击原理XSS是指攻击者在网页中嵌入客户端脚本,通常是JavaScript 编写的恶意代码,也有使用其他客户端脚本语